Domenico Carnicella
Consulente
Domenico Carnicella
Data protection Risk Compliance
Abstract
Abstract
AREE DI COMPETENZA
- Data Protection & Privacy– GDPR (Reg. UE 2016/679), D.Lgs. 196/2003, provvedimenti del Garante; DPO esterno, registri dei trattamenti, DPIA, LIA, data breach, audit privacy (ISO/IEC 27701, 29100).
- Cybersecurity governance– Direttiva NIS 2 (D.Lgs. 138/2024, misure ACN), CISO as a service, risk assessment, Business Continuity e Disaster Recovery.
- Sistemi di gestione– ISO/IEC 27001, ISO 22301, ISO 9001, ISO/IEC 20000, ISO 31000, ISO 56000; integrazione e armonizzazione dei sistemi di gestione.
- Intelligenza artificiale – AI Act (Reg. UE 2024/1689), ISO/IEC 42001 (sistemi di gestione per l’IA), valutazioni d’impatto e governance dell’IA.
- Responsabilità degli enti– Modelli di Organizzazione e Gestione ex D.Lgs. 231/2001, componente di Organismi di Vigilanza, whistleblowing (D.Lgs. 24/2023).
- Conservazione digitale– Responsabile della conservazione AgID, manuale della conservazione, requisiti CAD e Linee guida AgID.
- Supply chain & dogane– Status AEO (Operatore Economico Autorizzato) e Mittente conosciuto ENAC: consulenza e formazione.
- Compliance automotive & prodotto – TISAX / VDA ISA, Cyber Resilience Act; formazione e sensibilizzazione del personale a 360°.
RUOLI E QUALIFICHE PROFESSIONALI
- Responsabile della protezione dei dati (RPD/DPO)
- Responsabile della tutela della privacy
- Consulente legale informatico / diritto informatico
- Responsabile della governance delle informazioni
- Responsabile della conformità dei dati
- Responsabile legale per la sicurezza informatica
- Responsabile IT/ICT Compliance
- Consulente Governance, Risk & Compliance (GRC)
- Consulente conformità NIS 2 (ACN)
- Cyber Legal, Policy & Compliance Officer
ESPERIENZA PROFESSIONALE
Co-fondatore e Partner – Privacy, Risk & Compliance
DataConSec S.r.l. – Parma · www.dataconsec.com
▪Responsabile della Protezione dei Dati (DPO) esterno e consulente GDPR per organizzazioni private e pubbliche: analisi dei trattamenti, DPIA, gestione dei data breach, rapporti con il Garante e con gli interessati.
▪Progettazione, implementazione e mantenimento di Sistemi di Gestione per la Sicurezza delle Informazioni (ISO/IEC 27001), Continuità Operativa (ISO 22301), Qualità (ISO 9001) e per l'IA (ISO/IEC 42001), fino alla certificazione.
▪Adeguamento alla Direttiva NIS 2: valutazione dello stato di sicurezza, gap analysis rispetto alle misure ACN, roadmap di adeguamento e supporto all'organo di amministrazione.
▪Consulenza su AI Act e Cyber Resilience Act; valutazioni d'impatto e governance dei sistemi di intelligenza artificiale.
▪Progettazione di Modelli 231, componente di Organismi di Vigilanza, sistemi di whistleblowing; Responsabile della conservazione digitale (AgID).
▪Consulente e formatore per lo status AEO (Dogane) e Mittente conosciuto (ENAC).
Formazione compliance, sicurezza delle informazioni e sistemi di gestione integrati; relatore a convegni e seminari sul territorio (es. convegno "Cybersecurity Parma", 2019: gestione tecnico-organizzativa di un data breach).
Gen. 2008 – oggi
Capogruppo comparto ICT (UNICT) – Consulta Innovazione e ICT
Unione Parmense degli Industriali – Confindustria Parma
▪Membro della Consulta dal 2014 e Coordinatore dal 2019; Vicepresidente di SMILE-DIH (Digital Innovation Hub).
▪Referente della Commissione Innovazione di Confindustria Emilia-Romagna.
▪Organizzazione di seminari tecnici per informare e formare le imprese associate su Innovazione, Fabbrica 4.0 e cybersecurity; relazioni con le Confindustrie di altri territori.
2019 – oggi
Esperto Sicurezza informatica e Privacy
Unione Parmense degli Industriali e FIASA Parma
▪Referente Privacy, Sicurezza e AEO (Dogane) in convenzione con l'Unione Parmense degli Industriali (UPI-GIA, Confindustria).
2012 – oggi
Lead Auditor / Ispettore ISO/IEC 27001
Primario ente di certificazione italiano
▪Conduzione di audit di terza parte su Sistemi di Gestione per la Sicurezza delle Informazioni; auditor interno e di seconda parte lungo tutte le fasi del processo di certificazione.
2015
CERTIFICAZIONI E QUALIFICHE DI AUDITOR
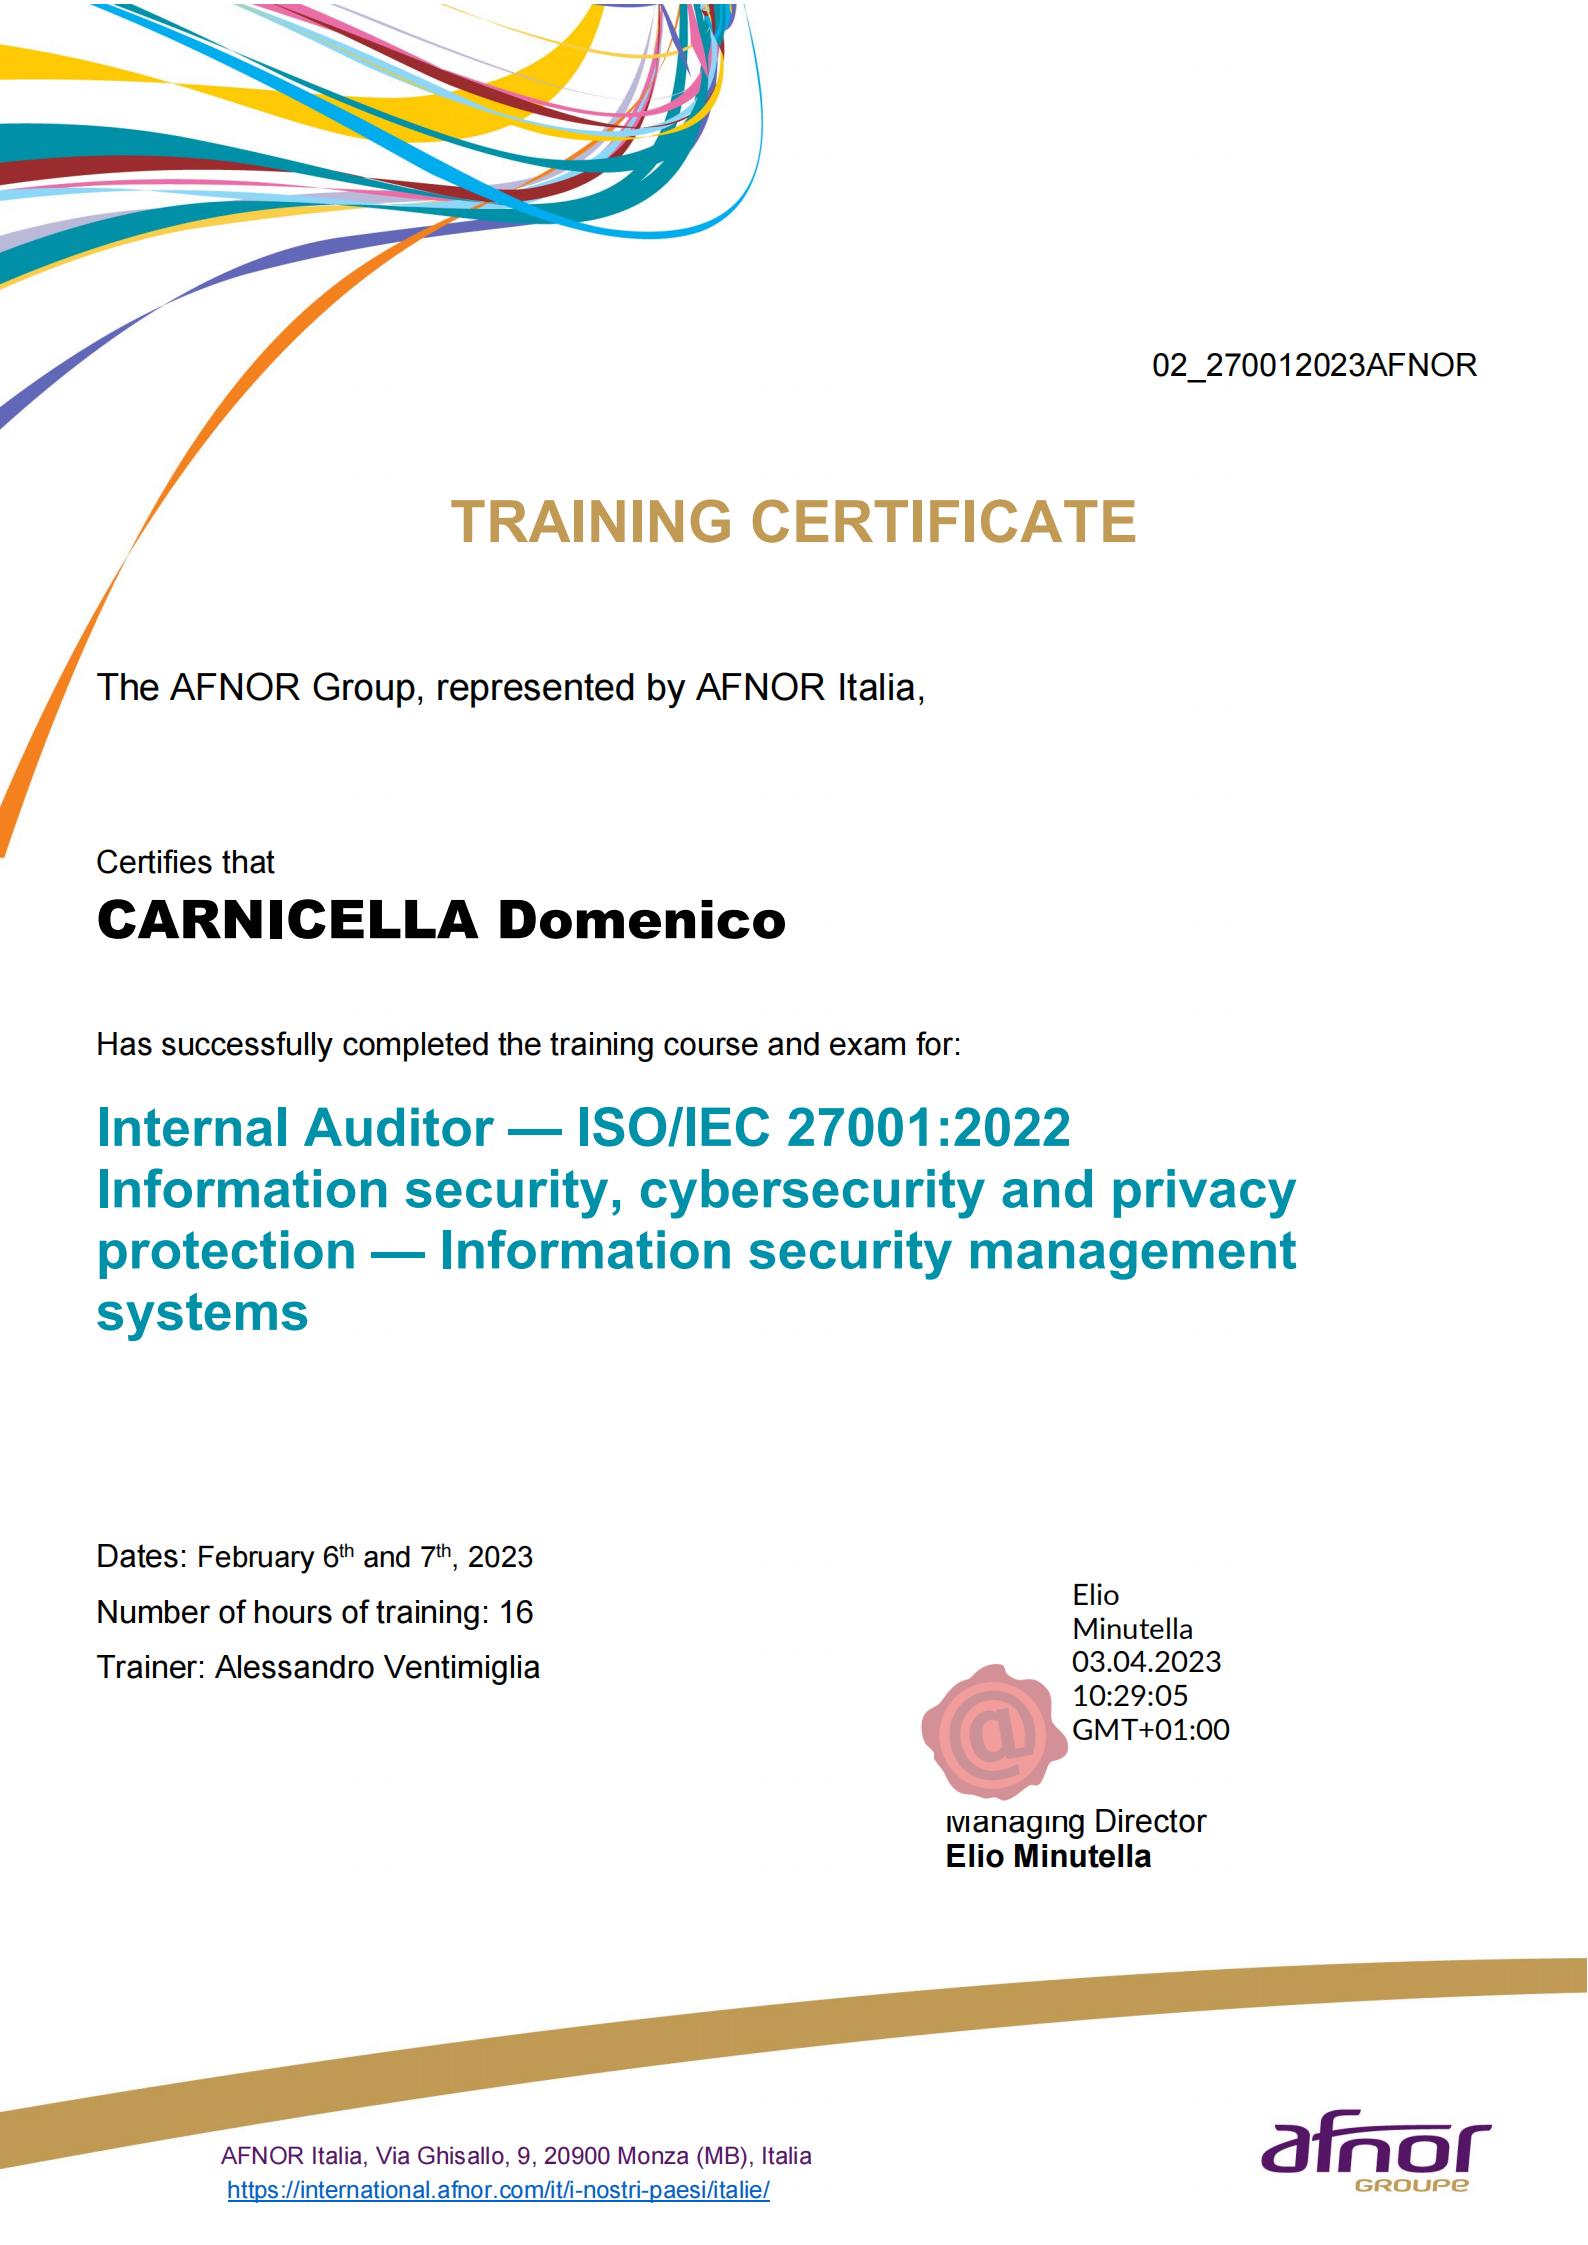
Internal Auditor ISO/IEC 27001:2022 – Information security, cybersecurity and privacy protection
AFNOR Italia
2023
Lead Auditor ISO/IEC 42001:2023 – Artificial Intelligence Management System
Certification S.r.l.
2024
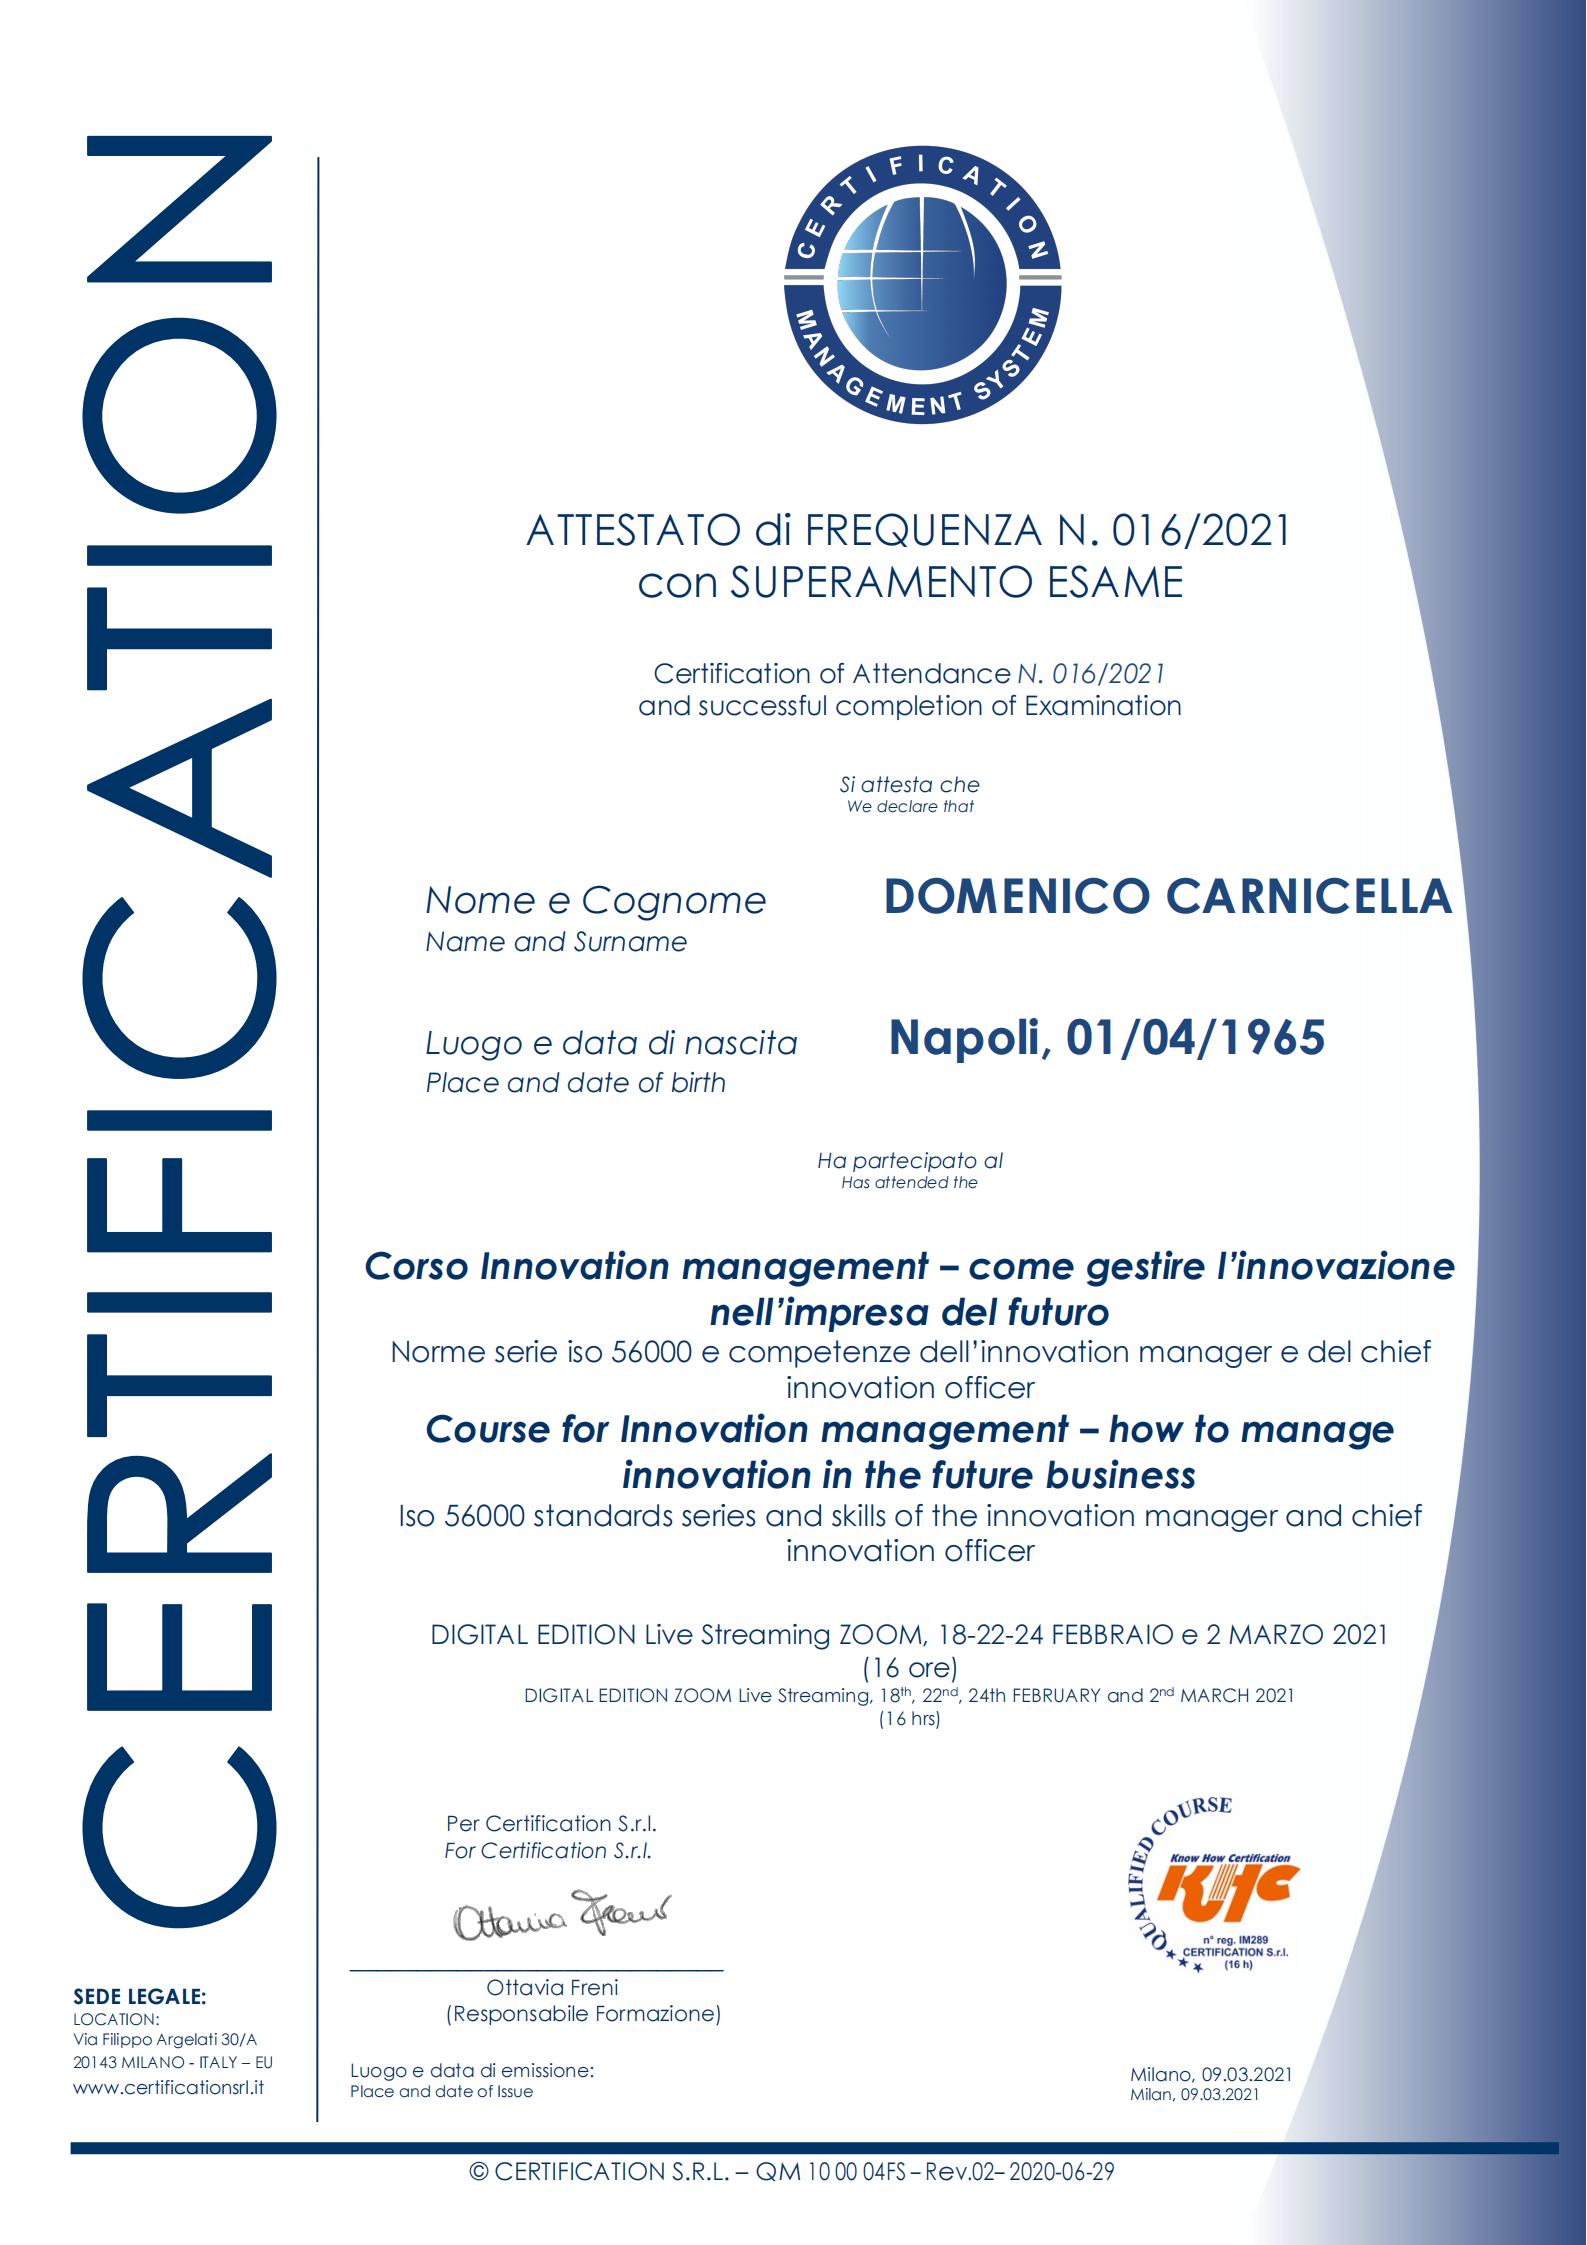
Innovation Management – norme serie ISO 56000, competenze di Innovation Manager e Chief Innovation Officer (16 h)
Certification S.r.l.
2021
Auditor/Esperto 231 – Modelli di Organizzazione e Gestione D.Lgs. 231/2001 e membri OdV (schema RMO 231, registro AICQ SICEV)
AICQ SICEV
2014
Lead Auditor Sistemi di Gestione per la Qualità ISO 9001 / ISO 19011 – attestato n. 1473
Certiquality
2012
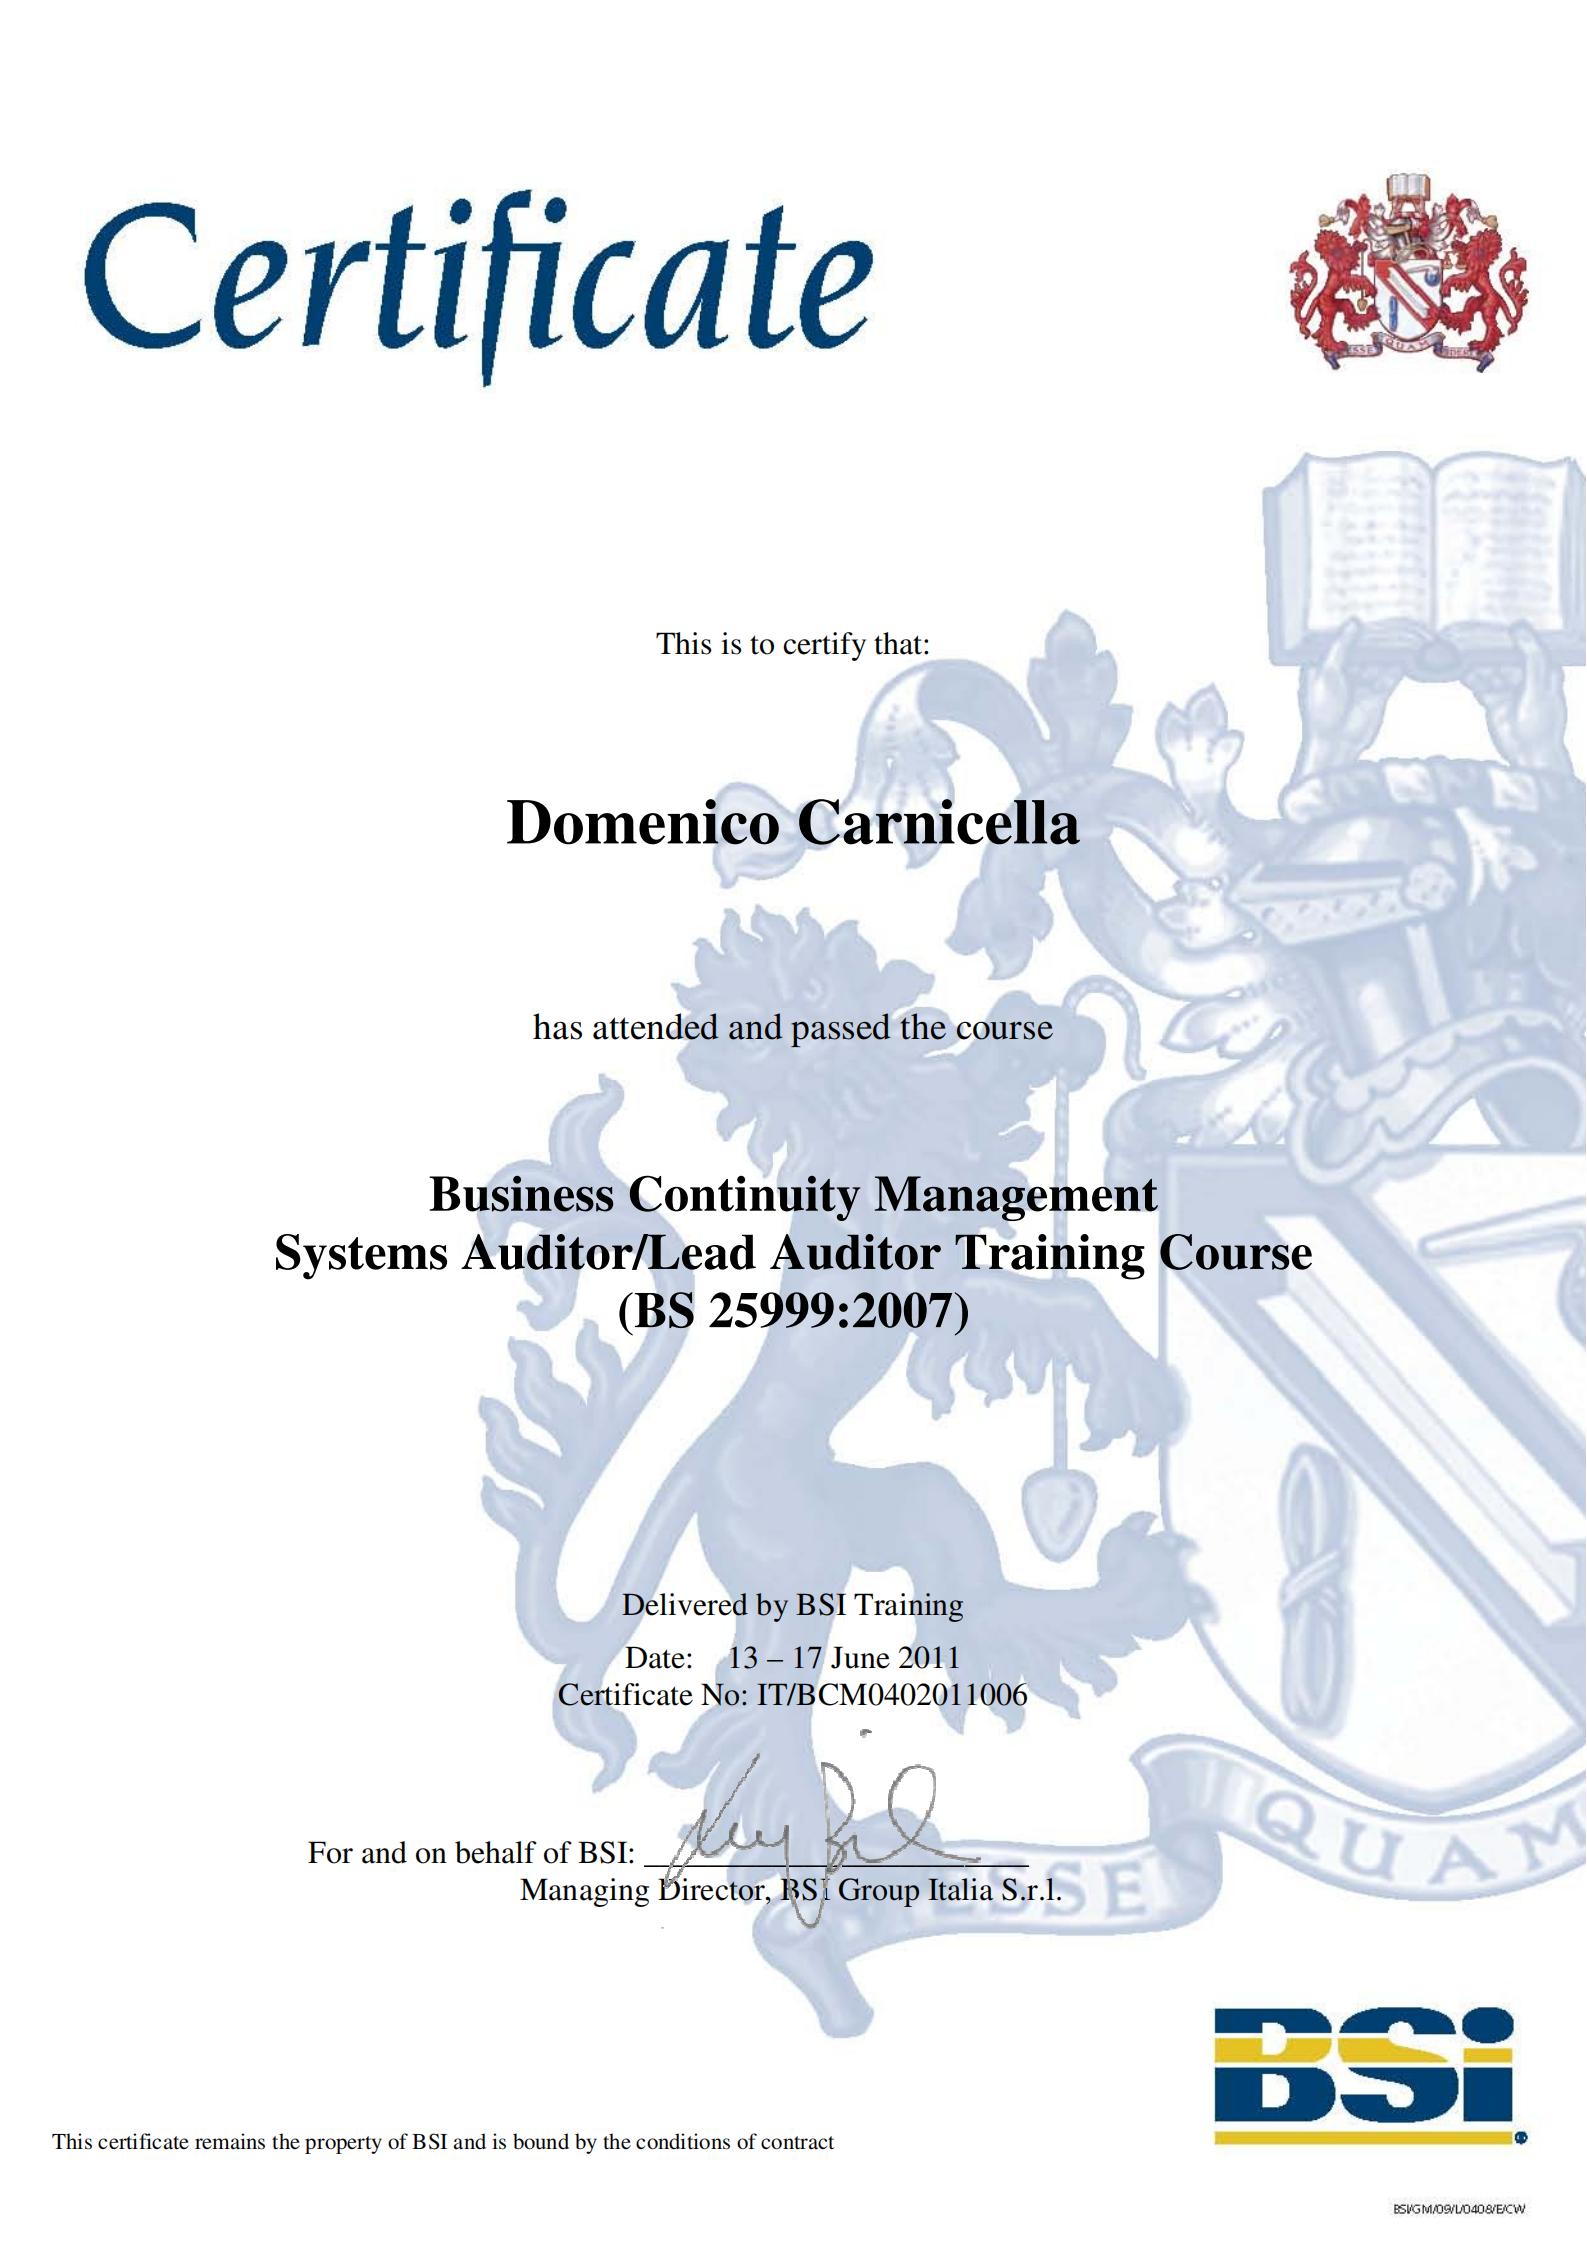
Business Continuity Management System Lead Auditor BS 25999:2007 / ISO 22301 – licenza IT/BCM0402011006
British Standards Institution (BSI)
2011
MAGERIT – Metodologia di analisi e gestione dei rischi dei sistemi informativi, utente avanzato PILAR – licenza 09FG01
Ministerio de Administraciones Públicas (Spagna)
2010
Lead Auditor ISO/IEC 27001:2005 (ex BS 7799-2:2002) – certificato n. 00301
BSI Italia
2005
Formazione
Formazione
Corsi e Partecipazioni
Perfezionamento in Criminalità Informatica e Investigazioni Digitali
Università degli Studi di Milano – coord. Prof. G. Ziccardi e Prof. P. Perri
Le procedure di investigazione finalizzate alla rimozione di contenuti digitali: informatica giuridica, diritto delle nuove tecnologie, criminalità informatica e investigazioni digitali.
Nov 2021
Corso di Perfezionamento in Data Protection e Data Governance
Università degli Studi di Milano – Dip. Scienze giuridiche "Cesare Beccaria" – coord. Prof. Avv. P. Perri
Prepararsi a ispezioni, controlli, verifiche, sanzioni e responsabilità: profili di responsabilità, modalità ispettive, ruolo del DPO nell'adeguamento e nelle verifiche, quadro sanzionatorio europeo comparato.
Mag-Giu 2019
Registro dei trattamenti, analisi del rischio e Privacy Impact Assessment (PIA) – Reg. UE 2016/679 (8 h)
TÜV Italia Akademie
Famiglie di rischio privacy, metodologie di individuazione e mitigazione, consultazione preliminare, documentazione e audit della PIA.
Apr 2018
La nuova ISO/IEC 27001:2013 ed elementi di risk management · Il Risk Management e la norma ISO 31000
Certiquality S.r.l.
2014
Privacy e tutela dei dati personali alla luce delle novità normative e regolamentari (40 h in aula)
Paradigma S.r.l.
Dic 2012
Aggiornamento specialistico
▪ Università degli Studi di Bergamo – convegno "L'evoluzione della Security in una Sanità che cambia" (2009).
▪ Axioma S.r.l. – "Progettare un sistema di videosorveglianza nel rispetto della privacy" (2008).
▪ Garante per la protezione dei dati personali – incontro "La protezione dei dati personali in azienda" (2004).
2004-2009
Master post-laurea (1000 h) – Sistemi di gestione della qualità dei processi operativi
EFESO – Modena (codice 1169 OB 3)
Assistente area produttiva con specializzazione in sistemi di qualità.
Dic 1995
Laurea magistrale in Giurisprudenza
Università degli Studi di Parma
Pratica professionale forense (patrocinatore legale). Diploma di maturità classica.
A.A. 1992
Lingue
Lingua Madre: Italiano.
Altre Lingue: Inglese.
| COMPRENSIONE | PARLATO | PRODUZIONE SCRITTA | ||
| Ascolto | Lettura | Interazione | Produzione orale | |
| B2 | B2 | B2 | B2 | B2 |
Livelli: A1/2 Livello base – B1/2 Livello intermedio – C1/2 Livello avanzato
Competenze organizzative e gestionali
- Garantire la conformità e fornire consulenza legale e orientamento su privacy, protezione dei dati, standard e regolamenti.
- Identificare e documentare le lacune di conformità; progettare e monitorare piani di rimedio.
- Condurre e riesaminare valutazioni d’impatto (DPIA) con standard, framework e metodologie riconosciuti.
- Sviluppare, mantenere e comunicare politiche e procedure di privacy e sicurezza integrate con le esigenze di business.
- Agire come punto di contatto per richieste e reclami degli interessati e per i rapporti con le Autorità.
- Progettare, implementare e verificare programmi di test di conformità per la sicurezza informatica.
- Monitorare audit e attività di formazione; promuovere la cultura della protezione dei dati nell’organizzazione.
- Contribuire alla strategia e alla politica di sicurezza informatica; gestire gli aspetti legali con le terze parti.
- Comprendere le implicazioni delle modifiche del quadro giuridico sulle strategie di sicurezza e data protection.
- Cooperare con autorità, gruppi professionali e team multidisciplinari; leadership creativa e gestione dell’innovazione.
Attestati e Certificazioni
Contatti
Contatti
- Indirizzo: Viale Fratti 56, Parma, Italia
- Email: d.carnicella@dataconsec.com
- Website: https://www.dataconsec.com